Gako: un elemento seguro RISC-V abierto con atestación compatible con RATS
Emma-Jane MacKinnon, Emma-Jane MacKinnon-Lee, Daniel MacKinnon Roberts
Resumen
Taller europeo sobre arquitectura y seguridad RISC-V, 2025
Presentamos Gako, un elemento seguro experimental construido sobre un núcleo RISC-V RV32 con extensiones criptográficas escalares, una PUF de SRAM, una capa DICE y un motor de atestación que produce evidencias en formato EAT. Describimos la arquitectura, el modelo de amenazas, los resultados de tres lanzaderas MPW sobre PDK abiertos y las lecciones aprendidas al intentar que un componente de seguridad sea auditable de principio a fin.
- RISC-V
- elemento seguro
- DICE
- EAT
- RATS
- SKY130
- GF180MCU
Motivación
Los elementos seguros comerciales funcionan razonablemente bien, pero exigen fe. El integrador recibe un chip, una hoja de datos parcial y un certificado de evaluación; no puede inspeccionar el diseño, no puede repetir las pruebas y no puede saber qué ocurre si el proveedor desaparece. En la economía entre máquinas, donde millones de dispositivos van a firmar recibos y pruebas de trabajo físico, esa fe se convierte en un punto único de fallo.
Gako parte de una hipótesis modesta: no hace falta un nodo avanzado para guardar una clave bien. Lo que hace falta es una cadena de confianza completa y documentada, desde la oblea hasta la evidencia firmada, y la posibilidad de que un tercero compruebe cada eslabón.
Arquitectura
El núcleo es un RV32IMC con las extensiones Zkne, Zknd y Zknh, sin caché y con una memoria de instrucciones en ROM de máscara para la primera etapa de arranque. Un bloque de PUF de SRAM, con extractor difuso basado en códigos BCH, deriva el secreto único del dispositivo. Sobre él, una implementación de DICE calcula los identificadores compuestos de cada capa de firmware medida.
El motor de atestación firma evidencias con ECDSA sobre P-256 y las empaqueta como tokens EAT con las reclamaciones mínimas: identidad del dispositivo, mediciones de cada capa, nonce del verificador y un contador monotónico. El almacenamiento sellado se implementa cifrando con una clave derivada de las mediciones, de modo que un cambio de firmware vuelve ilegibles los datos anteriores salvo migración explícita.
Fabricación y resultados
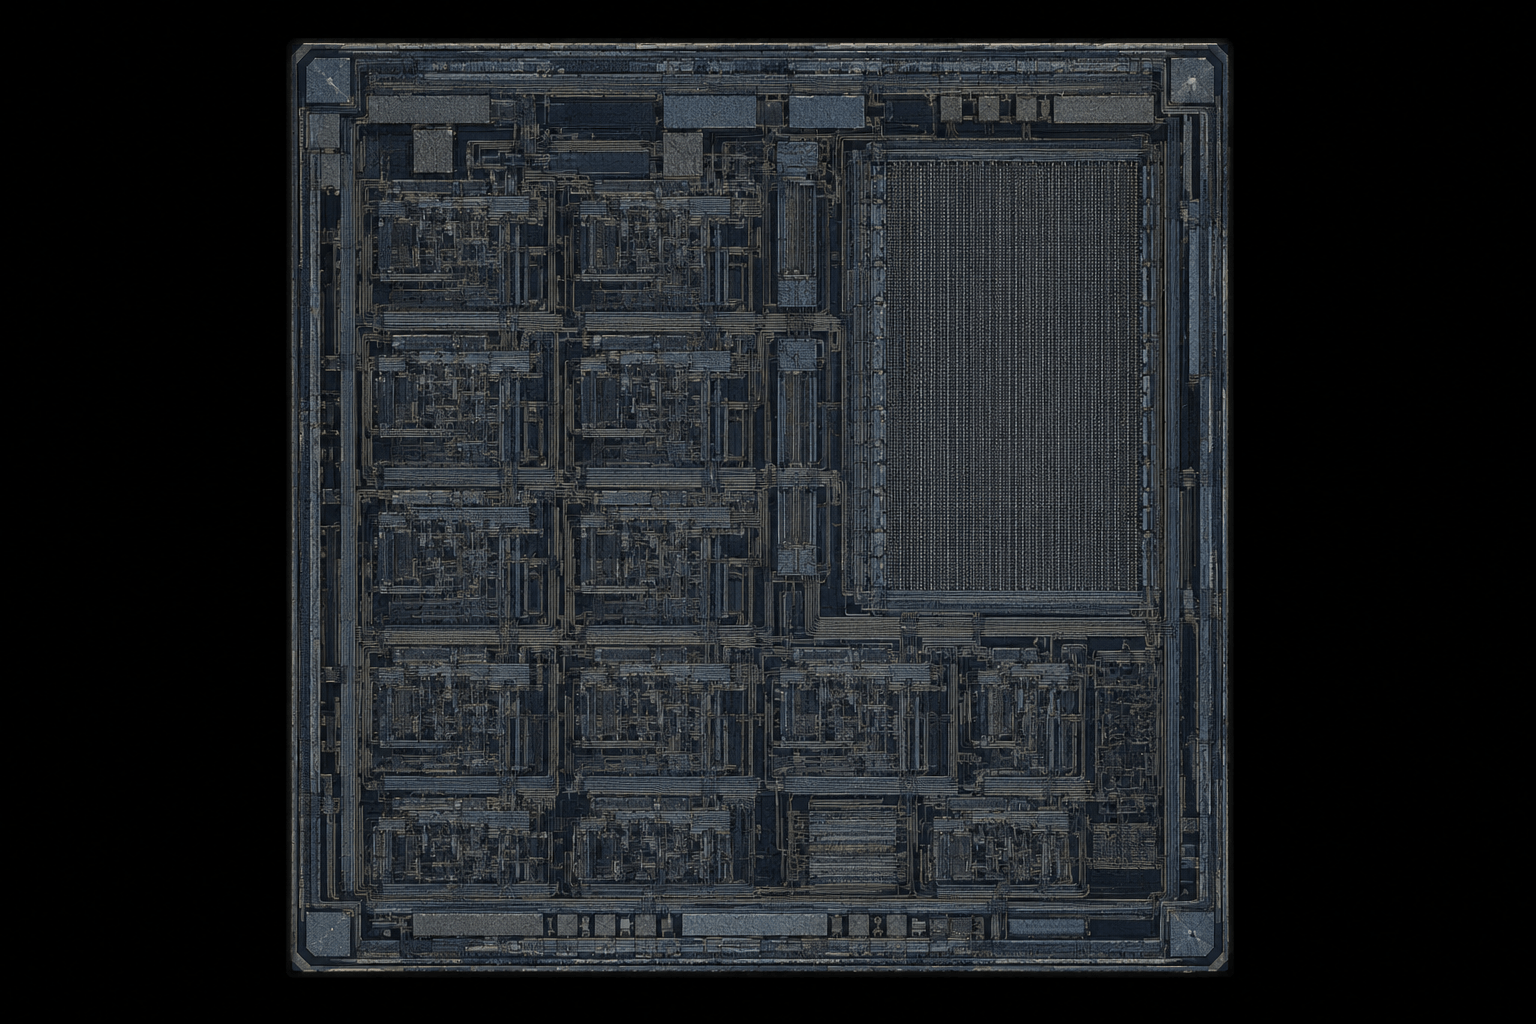
Tres versiones reducidas pasaron por lanzaderas MPW: dos sobre SKY130 y una sobre GF180MCU. La primera sirvió sobre todo para descubrir errores de integración de la macro de SRAM; la segunda arrancó y produjo evidencias válidas; la tercera incorporó contramedidas de enmascarado de primer orden en el multiplicador de campo.
Las medidas de canal lateral, con el banco abierto descrito en otra publicación, muestran que la versión sin contramedidas filtra la clave con menos de diez mil trazas, mientras que la versión enmascarada supera la prueba TVLA de primer orden con un millón de trazas. No afirmamos resistencia de orden superior.
Limitaciones
Gako no está certificado y no debe usarse para proteger valores reales. Su objetivo es demostrar que el diseño de un elemento seguro puede hacerse en abierto y servir como referencia docente y de investigación. La personalización de claves en fábrica sigue siendo el eslabón más difícil de abrir sin debilitarlo.